sécurité
Nmap - Scan réseau et vulnérabilités
Scan réseau
Le scan réseau permet d’identifier les machines sensibles (serveurs par ex) puis de lancer un scan de vulnérabilités sur celles-ci
- Scan simple (l’option -T4 permet de paramétrer le timeout de chaque scan afin que nmap ne tourne pas éternellement) :
sudo nmap -T4 -sn 192.168.1.0/24- Scan détaillé (OS, ports, services) :
sudo nmap -T4 -O -A 192.168.1.0/24- Scan détaillé avec rapport :
sudo nmap -T4 -A 192.168.1.0/24 -oA inventaire_reseau- inventaire_reseau.nmap → lisible en texte brut
- inventaire_reseau.xml → pour outils d’analyse ou XML viewer (le fichier XML peut être lu avec Zenmap)
- inventaire_reseau.gnmap → format “grepable”
Analyse
- Dans Zenmap importer le fichier xml
- Puis dans Topology analyser les points jaune et rouge principalement
- Exporter la carte au format SVG
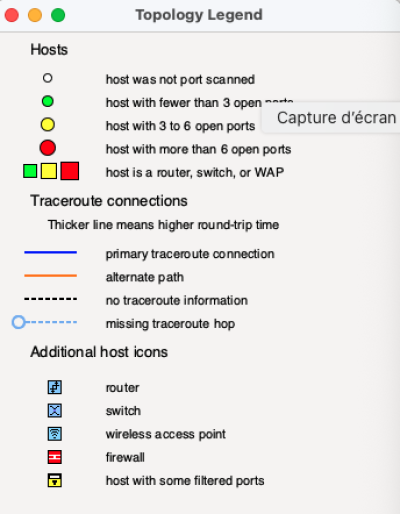
Scan vulnérabilités
NMAP + Nmap Scripting Engine (NSE)
- Emplacement des scripts sous Linux : ls /usr/share/nmap/scripts/
- Toujours mettre à jour les scripts :
sudo nmap --script-updatedb- Inclure les scripts de la catégorie “vuln” sauf ceux trop risqués :
sudo nmap --script "vuln and not intrusive and not dos" 192.168.1.0/24- Inclure les scripts des catégories “vuln, exploit et malware” :
sudo nmap --script "vuln and exploit and malware" 192.168.1.0/24Utilisation des scripts vulners
⚠️ Plus performants que les scripts vuln
sudo nmap -sV --script vulners 192.168.1.x > ../Rapports/vuln_192.168.1.x.txt